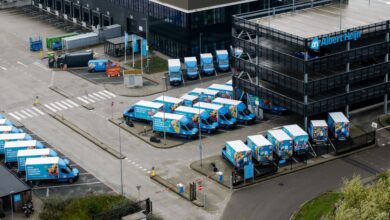
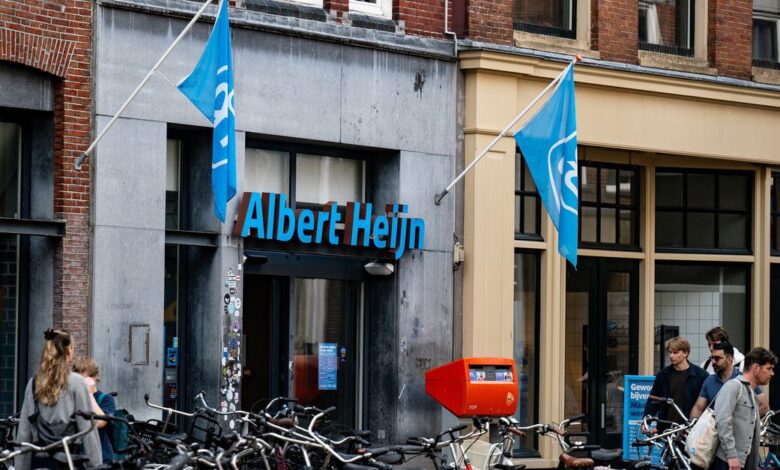
Het offline halen van meerdere systemen kan erop wijzen dat Albert Heijn niet weet waar de vermoedelijke hacker zit

Het oranje bonus-bordje trekt de aandacht naar de pakken Knorr Wereldgerechten, maar op het prijskaartje valt geen korting te bespeuren. Even verderop in het koelschap staat op de bordjes juist dat het tweede pak Campina gratis is, terwijl die korting aan de kassa niet meer blijkt te gelden.
„Sorry voor het ongemak”, staat er sinds maandag op provisorisch gemaakte A4’tjes in de ruim 1.200 supermarkten van Albert Heijn. Door een „cybersecurityincident” zijn verschillende IT-systemen „preventief uitgeschakeld”. Daardoor kunnen de elektronische prijskaartjes niet bijgewerkt worden, zijn de sites en apps van AH en zusterbedrijven Etos en Gall & Gall offline en kunnen er geen boodschappen aan huis bezorgd worden.
Daarnaast is het werk stilgelegd in een aantal van de distributiecentra van het bedrijf. „Wij weten nog niet hoe lang dat gaat duren”, zegt topvrouw Margaret Versteden-van Duijn tegen de NOS. Als de verstoring aanhoudt, zullen eerst versproducten opraken in de winkels en kunnen vervolgens ook de schappen van lang houdbare artikelen steeds leger worden. Niet alle distributiecentra liggen plat, waardoor de beschikbaarheid van producten per winkel anders kan zijn.
Ook in andere landen gevolgen
Over de aard van het ‘incident’ is nog veel onduidelijk. Albert Heijn en moederbedrijf Ahold Delhaize doen daar vooralsnog geen uitspraken over. Wel is het opvallend hoe breed de problemen spelen. Naast in Nederland zijn ook de websites van de vijf Amerikaanse supermarktketens van Ahold offline gehaald. Bij andere Europese ketens van de winkelgroep, zoals Delhaize in België of Albert in Tsjechië, doet de website het wel, maar kunnen er geen bestellingen geplaatst worden of is de app niet beschikbaar.
„Het offline halen van dit soort systemen heeft ontzettend veel impact. Dat doe je niet zomaar”, zegt Christo Butcher van cyberveiligheidsbedrijf Nedscaper. Hij is niet betrokken bij Aholds reactie op deze aanval, maar stond eerder de TU Eindhoven bij toen die vorig jaar door een cyberaanval werd getroffen. „Deze reactie van Albert Heijn lijkt op wat je zou doen bij een ransomware-aanval. De symptomen lijken er in ieder geval op.”
Bij een ransomwareaanval gijzelen hackers de systemen of data van een slachtoffer en vragen ze daar losgeld voor. Door systemen zelf offline te halen, proberen slachtoffers verdere toegang door kwaadwillenden te beperken. „Dat probeer je zo fijnmazig mogelijk te doen”, zegt Butcher. „De stekker er helemaal uittrekken is heel effectief, maar heeft nog meer impact dan wanneer je het beperkt tot een deel van je systemen.” Daarvoor moet een bedrijf wel weten waar de aanvaller zit. De grote hoeveelheid systemen die Ahold offline heeft gehaald, kunnen erop wijzen dat het bedrijf nog niet heeft kunnen achterhalen waar de hackers precies binnen zijn gedrongen.
Of er ook gegevens van klanten of van het bedrijf zelf zijn gestolen, is evenmin duidelijk. Een crimineel die geld wil verdienen, kan dat doen door te ontregelen en door gevoelige data te stelen, legt Butcher uit. „Het is wel logisch dat ze naar persoonlijke gegevens op zoek gaan.” Supermarktklantgegevens kunnen volgens de cyberbeveiliger „een beeld over iemands levensstijl geven”. Albert Heijn bewaart volgens zijn privacyvoorwaarden aankoopgegevens tot wel 27 maanden terug.
Lees ook
Supermarkten vinden dat je boodschappen veel zeggen over jou – en personaliseren daarmee je ervaring. Kloppen hun profielen?
Franse supermarkten door andere aanval getroffen
Tegelijkertijd met de IT-problemen bij Ahold werden honderden Franse supermarkten getroffen door een cyberaanval op hun koelingen. Die werden ingesteld op 50 graden Celsius, waardoor voor miljoenen euro’s aan voedsel bedorven raakte.
Onduidelijk is of er een verband tussen de twee bestaat. Het is in ieder geval een heel ander soort aanval, zegt Butcher. „Bij AH lijkt het op aanvallers die geld willen verdienen. Maar bij wat er in Frankrijk is gebeurd, vraag ik me af hoe ze daar geld aan zouden willen verdienen. De schade is al aangericht. Dat soort destructieve aanvallen zijn meer bedoeld om schade aan te richten. Dat kan door een statelijke actor worden gedaan, maar ook door een activist.”
Eind 2024 werd de Amerikaanse tak van Ahold Delhaize al eens getroffen door een cyberaanval. Ook toen werd de bezorging van boodschappen stilgelegd en waren er leveringsproblemen in de fysieke winkels. Later bleek dat hackers gegevens van 2,2 miljoen mensen hadden gestolen, waaronder gevoelige persoonsgegevens van personeelsleden. En hoewel de directe gevolgen destijds vooral in de VS gemerkt werden, werd achteraf duidelijk dat in de gestolen data ook informatie van Nederlandse Ahold-medewerkers stond. Het voorval geeft een indicatie van hoe verweven de verschillende winkelketens van Ahold Delhaize achter de schermen zijn.
De aanval uit 2024 werd opgeëist door INC Ransom. Dat is een hackersgroepering die zich vooral bezig houdt met gijzelingen en aan de Russische staat wordt gelinkt.
Maak NRC jouw voorkeursbron op Google
Bij Google kan je nu zelf aangeven welke nieuwsbronnen jij vaker wil zien in je zoekresultaten.
Meer informatie
Kies NRC als voorkeursbron