Drie weken na de hack van Franse koelingen blijken talloze installaties nog net zo kwetsbaar

Drie weken. Zo lang waren supermarkten groot en klein, slagerijen, banketbakkers en andere bedrijven gewaarschuwd. Maar het is onvoldoende tijd gebleken om hun industriële koelsystemen tegen een tweede golf hacks te beveiligen.
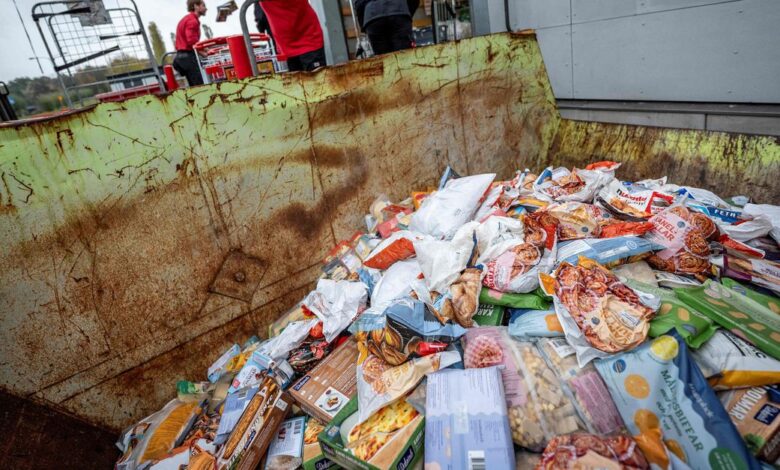
In de nacht van zondag op maandag braken onbekende hackers weer in bij koelsystemen in Frankrijk, België, Ierland, Zweden, Estland én Nederland. Vervolgens lieten ze de temperatuur oplopen – tot soms wel zeventig graden Celsius. Voedsel moest daardoor weer weggegooid worden.
In België werden veertig supermarkten van Delhaize, een Belgische zusterketen van Albert Heijn, getroffen door de aanval, naast een aantal winkels van Spar en Carrefour. In Zweden gaat het om twee supermarktketens. „Onze koelkasten en vriezers zijn gehackt!”, schrijft een filiaal van keten ICA uit het Zweedse Sjöbo op Facebook. „Ze hebben de temperatuur op vijftig graden gezet.”
De hacks zijn een herhaling van een eerdere aanvalsgolf op supermarkten in Frankrijk, nu dus bijna drie weken geleden. In de nacht van 11 op 12 oktober braken toen hackers in op koelinstallaties van honderden supermarkten in Frankrijk. Het leidde naast een miljoenenverlies door productbederf ook tot een brandje.
Bij de hack van deze maandag zijn in Nederland zeker zeventien koelsystemen van de Deense fabrikant Danfoss getroffen, zegt een vertegenwoordiger tegen de NOS. Het gaat hier, in tegenstelling tot andere Europese landen, niet om grote supermarktketens, maar om slagerijen en kleine buurtwinkels. Namen noemt de persvoorlichter van Danfoss niet. Albert Heijn, Jumbo en Plus zeiden maandag alle drie geen last te hebben van de aanval.
Fabrikant: slachtoffers negeerden beveiligingsadvies
Volgens Danfoss negeerden de gehackte organisaties het beveiligingsadvies dat het bedrijf na de eerste golf van aanvallen verstrekte. Zij hebben hun koelkastinstallaties nog steeds onbeveiligd aan het internet gekoppeld én verzuimd die verbindingen te beveiligen. Ook gebruikten ze nog standaardwachtwoorden. „Het merendeel van de winkels heeft toen maatregelen genomen, maar een klein aantal niet”, zegt de woordvoerder tegen de NOS. „Die zijn nu de dupe hiervan.” Danfoss reageerde niet op herhaaldelijk verzoek om commentaar van NRC.
Hoewel veel aandacht uitgaat naar de koelinstallaties van Danfoss, zijn ook andere koelinstallaties kwetsbaar voor dergelijke aanvallen, zegt Soufian El Yadmani, directeur van het Nederlandse cybersecuritybedrijf Modat, dat het internet scant op zoek naar kwetsbare apparaten.
CERT-FR, de Franse cyberbeveiligingsdienst, waarschuwde destijds ook al voor kwetsbaarheden in koelinstallaties van fabrikanten Copeland en Dixell. „Er zijn meer soorten systemen die ook kwetsbaar zijn voor zulke aanvallen, waar minder aandacht voor is”, waarschuwt El Yadmani. „Vorige maand waren daar wereldwijd nog 16.000 systemen van toegankelijk, inmiddels zijn er meer dan 9.000 weg. Dus er is wel wat verbetering. Maar in Frankrijk, België en Nederland zien we nog steeds veel kwetsbare apparaten.”

In België was Stephan Moelans van koelinstallateur Sabcobel ’s nachts al op pad om in te grijpen in winkels waar het beveiligingsadvies niet opgevolgd was. „We zijn al de hele nacht en ochtend bezig om de getroffen installaties van het net te halen. We zijn zo snel mogelijk ter plekke gegaan”, zei hij maandag tegen VRT NWS. „Maar het gaat snel bij zulke koelinstallaties, wat waardeverlies is bijna onvermijdelijk. De eenvoudigste oplossing is de frigo’s over een beveiligde internetverbinding te beheren. De meeste van onze klanten zijn daarop overgeschakeld sinds de aanval in Frankrijk.”
Ook in Nederland is het aantal kwetsbare Danfoss-apparaten aan het dalen. „Wij hebben ze allemaal extra beveiligd”, zegt de eigenaar van een koelbedrijf die niet met zijn naam in NRC wil. „Wij geven nu aan welke ip-adressen toegang mogen hebben. Als andere adressen proberen in te loggen, dan blokkeert-ie dat meteen.” Het was niet veel werk, zegt de man.
Onduidelijk motief
In België is inmiddels een strafonderzoek geopend naar de aanval door het federaal parket. Het Centrum voor Cybersecurity België is vrij somber over de kansen daarvan: wie erachter zit, zal volgens een woordvoerder „misschien nooit achterhaald kunnen worden”. Ook van de aanval in Frankrijk is nog altijd onduidelijk door wie die is uitgevoerd en met welk motief.
Dat laatste is opvallend, vindt Christo Butcher van cybersecuritybedrijf Nedscaper. „Dit sluit niet aan bij een typische aanval van cybercriminelen die geld willen verdienen.” Bij bijvoorbeeld een ransomware-aanval onderhandelen criminelen met hun slachtoffer over het niet vrijgeven van data als er losgeld wordt betaald. Maar bij de koelingshack is de schade voor het slachtoffer al geleden – en weet die dat zijn systemen kwetsbaar zijn.
„Andere motieven lijken daarom aannemelijk. Het zouden bijvoorbeeld copycats kunnen zijn die in Frankrijk zagen wat er kon”, oppert Butcher. „Dit is geen heel geavanceerde hack, deze systemen waren altijd al kwetsbaar. Veel bedrijven konden met zwakke beveiliging wegkomen omdat het hacken van dit soort infrastructuur niet in het verdienmodel van cybercriminelen past. Maar met AI-tools is hacken voor veel meer mensen toegankelijk geworden en zijn er mensen die zoiets voor de thrill doen.”
Christophe Hansen, Eurocommissaris voor Voedselvoorziening, noemt de aanval een „bewuste poging om de voedselvoorziening van de EU te ontwrichten en het vertrouwen van consumenten daarin te ondermijnen”. Maar concrete aanwijzingen dat een vijandige mogendheid achter de aanval zit, zijn er voor zover bekend niet.
„We weten wat het probleem is”, zegt Soufian El Yadmani. „Sommige organisaties weten niet wat voor systemen ze bezitten en welke dan aan het internet hangen.” Het gaat om vergeten apparaten, schrijft beveiligingsonderzoeker Kevin Beaumont op sociale media. Sommige zijn al jaren officieel afgeschreven en hadden al lang vervangen moeten worden. „Ze zijn gewoon online gebleven en nu letterlijk aan het verrotten.”
Maak NRC jouw voorkeursbron op Google
Bij Google kan je nu zelf aangeven welke nieuwsbronnen jij vaker wil zien in je zoekresultaten.
Meer informatie
Kies NRC als voorkeursbron