De digitale wereld is kwetsbaar, leert een theatershow. ‘Handen omhoog: wie is weer op Hyves gegaan en voelt zich daar nu eenzaam?’

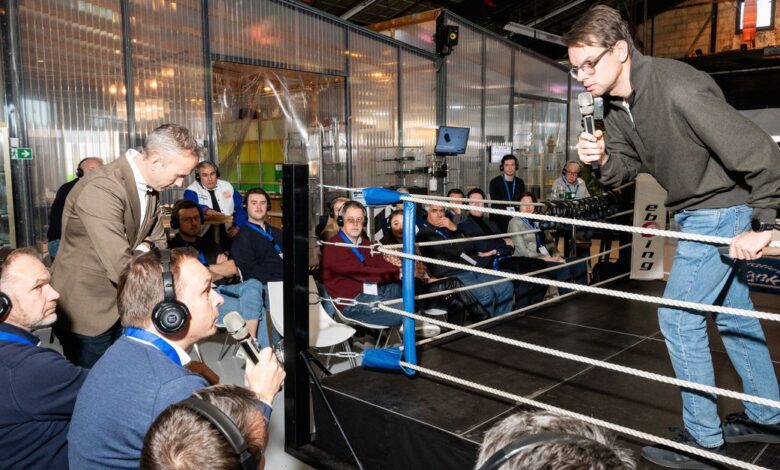
Terwijl Bernold Nieuwesteeg (37) zich aan het begin van de dinsdagavond voorbereidt op de première van zijn ‘theatercollege’ over cyberveiligheid, blijven nieuwsberichten over cyberproblemen binnendruppelen. Door een storing in iCloud zijn er dinsdag problemen met Apple Pay en de App Store bij Apple.
Het raakt vooral Apple-klanten en het probleem is tijdelijk. Nieuwesteeg, die zich heeft gespecialiseerd in cyberveiligheid, heeft er zelf geen last van. Hij drinkt wat extra thee in de foyer van het theater in Woerden en zuigt op dropjes voor zijn stembanden. Intussen stijgen de stressniveaus onder cyberbeveiligers wereldwijd door een ander probleem. In programmeertaal Java is een kwetsbaarheid ontdekt, die in tientallen miljoenen systemen zit.
Nieuwesteeg – pak, rond brilletje – heeft zijn telefoon voor de voorstelling bewust even weggelegd. Die eindeloze berichtenstroom over steeds nieuwe cyberproblemen leidt maar af. Er komt ook geen einde aan. Na Albert Heijn en de vriezers lag op 13 november de kantoorsoftware van Microsoft in grote delen van de wereld plat. Een maand eerder bleek programmeertaal PHP ‘lek’.
Lees ook
Opeens moest de slecht gefinancierde stichting achter programmeertaal PHP keihard aan de bak
Het college dat hij geeft, draait niet om de jongste incidenten, maar om ‘structurele weeffouten’, benadrukt hij. „En die zijn al jaren hetzelfde.” Hoewel de wereld door digitalisering veiliger, onafhankelijker en productiever kan worden, gebeurt eerder het omgekeerde. De samenleving is onnodig kwetsbaar, vertelt hij tijdens zijn voorstelling met veel beeld, geluid en grapjes met een serieuze ondertoon.
Nieuwesteeg is cyberveiligheidsexpert en ondernemer. Tijdens zijn studie in Delft speelde hij met overgave toneel en auditeerde voor de Toneelschool. Hij werd er niet aangenomen en in plaats daarvan legde hij zich toe op cyberveiligheid en ict-recht. Eerst als wetenschapper, tegenwoordig als ondernemer. Hij organiseert onder meer wekelijkse webinars over cyberveiligheid, die bedrijven hun werknemers aanbieden.
De theatervoorstelling is een poging om gesprekken over digitale zaken aan te jagen, vertelt Nieuwesteeg. Want hoewel datalekken en uitval van digitale diensten dagelijkse kost zijn geworden, is het tegelijkertijd alsof het belang daarvan niet doordringt. Iedereen is volgens hem murw van de cyberweerbaarheidstrainingen en de nieuwsberichten over datalekken. „Ik wil de boodschap op een andere manier brengen, want hij komt niet aan.”
De generale repetitie van zijn voorstelling Cassandra.exe was voor een organisatie die personeel voor installatiebedrijven helpt werven. Later in de week staat hij bij de Rabobank. De Cassandra uit de Griekse mythologie kon de toekomst voorspellen, maar werd niet geloofd. En nu zijn er allerlei mensen die wél geloofd worden, zonder dat ze de waarheid spreken over de digitale wereld, is een van Nieuwesteegs punten. Bijvoorbeeld omdat ze gedreven worden door commerciële belangen.
Race tussen hackers en cyberbeveiligers
Hij gebruikt voorbeelden uit games. Stelt vragen aan het publiek: „Handen omhoog: wie had een Hotmailadres?” En: „Wie is weer op Hyves gegaan en voelt zich daar nu eenzaam?” Hij rent steeds harder op dezelfde plek op het podium om een ‘productiviteitsparadox’ uit te beelden. „Als iedereen dankzij AI extra LinkedIn-posts kan schrijven, halveert daarmee tegelijk de relevantie van zo’n post”, legt hij hijgend uit. „Maar je moet hem wel schrijven om nog mee te doen.”
Het publiek lacht gul en bereidwillig. Het is een thuiswedstrijd, want op de première en borrel na afloop zijn tal van collega’s afgekomen, die niet bijgespijkerd hoeven te worden over digitale zaken. Internetdeskundige en techondernemer Ruben Brave kent Nieuwesteeg bijvoorbeeld via werk voor ondernemersclub VNO-NCW.
Brave staat er ontspannen bij. Hij laat zijn avond niet verpesten door nieuwsontwikkelingen over softwarekwetsbaarheden, storingen en patches. „Die zijn er altijd geweest”, zegt hij relativerend. Ze bepalen nu wel veel vaker het nieuws. Dat komt onder meer doordat de tijd tussen de vondst van een kwetsbaarheid en het misbruik ervan een stuk korter is geworden. Hackers en cyberbeveiligers zijn in een voortdurende race met elkaar.
Nu zijn vlak achter elkaar grote bedrijven getroffen, zoals Microsoft en Apple. Er met AI zijn fouten gevonden in overal gebruikte programmeertalen. Voor een buitenstaander lijkt het dan alsof aan de fundamenten van het internet wordt gemorreld.
Dat het effect van een storing bij bijvoorbeeld Microsoft zo ver doorwerkt, komt door de ‘centralisatie’ op het internet, denkt Brave. Als voorzitter van de Nederlandse afdeling van de internationale stichting Internet Society probeert hij onder meer te bewaken dat open standaarden worden gebruikt, zodat organisaties gemakkelijk van softwareaanbieder kunnen wisselen. „Te grote afhankelijkheden zorgen voor kwetsbaarheid.”


De generale repetitie van de voorstelling Cassandra.exe was voor een organisatie die personeel voor installatiebedrijven helpt werven.
foto Simon Lenskens
Dat toch grote afhankelijkheden hebben kunnen ontstaan van bedrijven als Microsoft, Google en AWS, komt volgens hem onder meer doordat bestuurders die over budgetten en ict-aanbestedingen gaan, ‘niet zo tech-savvy zijn’. Dat leidt ertoe dat de bedrijven die het grootste gebruikersgemak bieden en de beste verkopers hebben altijd winnen – en iedereen uiteindelijk dezelfde producten gebruikt en tegelijk geraakt wordt als iets niet werkt. „En intussen is voor het verstevigen van de fundamenten van het internet, zodat het minder kwetsbaar wordt, gewoon geen geld.”
Dat verwijt Brave zowel die bestuurders als de techsector. „De belanghebbenden praten altijd in een soort codetaal, met allemaal technische termen. Bernold probeert met deze voorstelling een brug tussen die werelden te slaan. Dat is belangrijk.”
Hij hoopt dat veel bestuurders en toezichthouders komen kijken, want die doen hun werk in zijn ogen te vaak zonder technische achtergrond. „De kennis moet ín het toezicht zitten. Niet denken: als het mis gaat, bellen we toch een IT’er?”
Gecontroleerde aanvallen
Terwijl Nieuwesteeg applaus krijgt in Woerden en de borrel begint, neemt elders de stress toe over de fout in applicaties die zijn geschreven in Java. Zo’n 80 procent van de bedrijven en organisaties gebruikt dat soort applicaties. Als hackers de bug weten te misbruiken voordat systemen wereldwijd zijn geüpdatet, kan de impact groot zijn.
Op basis van de eerste berichten besluit Olivier Beg een nacht door te trekken. Beg is van het Amsterdamse bedrijf Hadrian, dat voor bedrijven test of ze hun cyberbeveiliging op orde hebben. Dat doet Hadrian door gecontroleerde aanvallen uit te voeren.
Het probleem in Java maakt het mogelijk op afstand commando’s te geven die worden uitgevoerd in het computergeheugen. Daar zijn razendsnel reparatie-updates voor geschreven, maar die moeten dan wel worden geïnstalleerd voordat cybercriminelen doorhebben hoe ze het lek kunnen misbruiken.
Beg vertelt de volgende middag telefonisch dat hij tot half zes die ochtend bezig is geweest met valideren en testen, om te kijken hoe zijn bedrijf bij klanten kan bekijken of die updates veilig zijn. „Volgens mijn app heb ik drie uur geslapen.” Hij klinkt nog vrij vrolijk. „Ik haal hier ook wel energie uit. Maar vanavond crash ik.”
Zijn werk is de afgelopen tijd een stuk intensiever geworden. Tegenwoordig worden veel vaker kwetsbaarheden gevonden in oudere software, die op heel veel plekken is gebruikt om op te bouwen. Dat zorgt dan gelijk voor wereldwijde stress. In oktober draaide die om programmeertaal PHP.
„PHP is nog vrij recent. Vroeger gebeurde zoiets eens per jaar of half jaar. En dan ook niet op deze schaal.” Beg is blij dat de kwetsbaarheid bij Java op een dinsdag werd gevonden. Als het op een vrijdag was gebeurd, zou een weekend verloren zijn gegaan.
Piek in kwetsbaarheden
Door het gebruik van AI is de frequentie waarmee kwetsbaarheden worden gevonden enorm gestegen. Sinds 1999 worden ‘kwetsbaarheden’ bijgehouden in een internationale database en krijgen ze allemaal een nummer. Het zijn er al ruim 408.000. Dit jaar laat de grafiek een enorme piek zien.
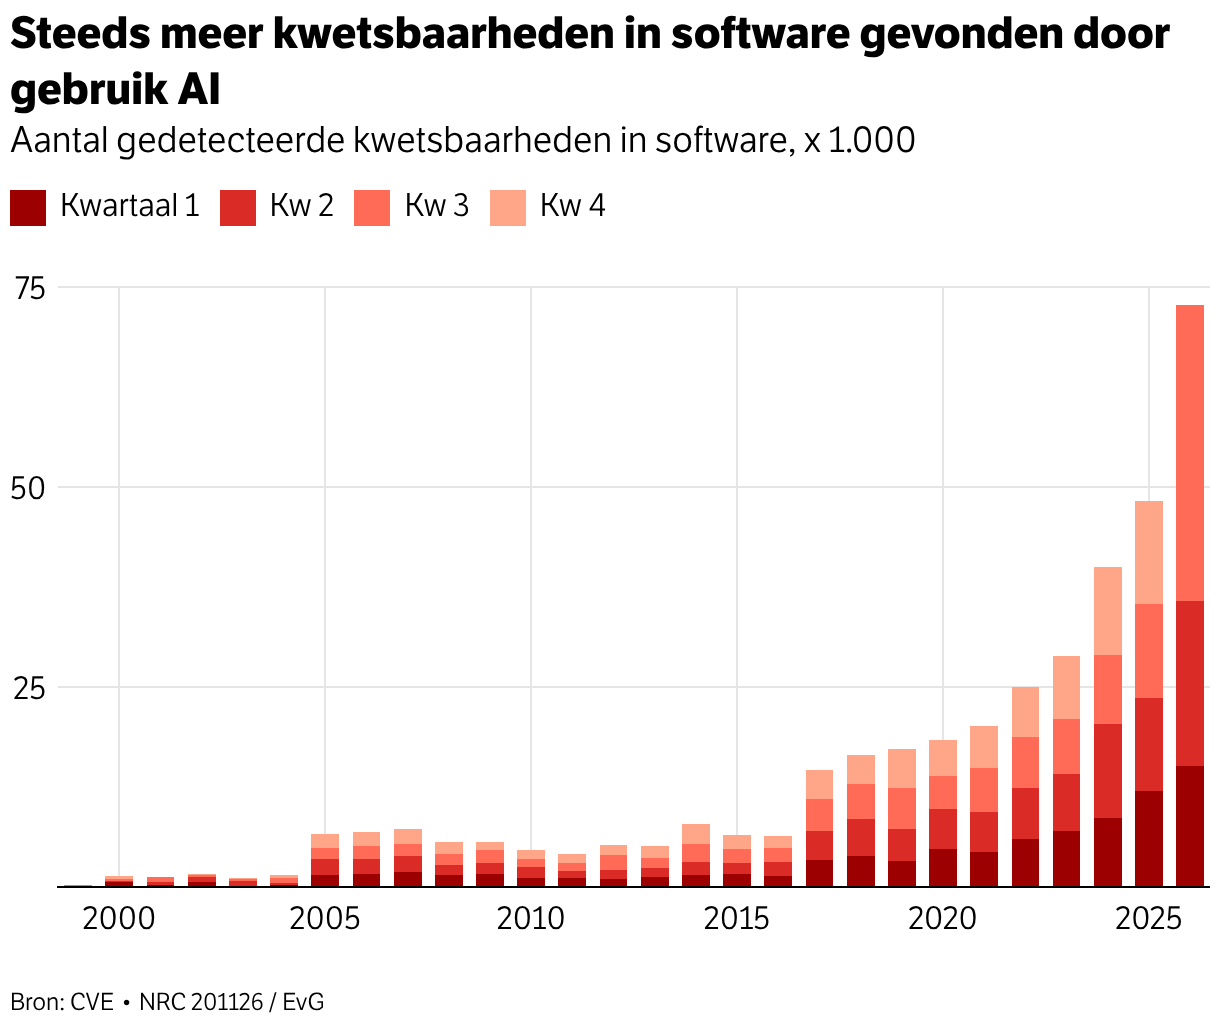
„Alle code die we de afgelopen twintig, dertig jaar met de hand hebben geschreven, wordt nu geaudit met AI-agents”, zegt Beg. Daarbij wordt de ene na de andere fout gevonden. Een dag na de Java-stress is op socials de aandacht al weer verschoven naar kwetsbaarheid NGINX. Eind van de week gaat het over ‘Ruby’.
„Er komt een moment dat alles doorzocht en gevonden is, maar dat kan nog wel een jaar of twee, drie duren.” Dat zijn twee of drie jaar met meer datalekken en meer kwetsbaarheden. En vermoedelijk meer overwerkte cyberbeveiligers.
Bernold Nieuwesteeg heeft gemengde gevoelens over de vele hacks en lekken, zegt hij de dag na de voorstelling telefonisch. Aan de ene kant helpen ze het bewustzijn over cyberveiligheid verhogen – wat hij met zijn voorstelling ook wil bewerkstelligen.
Het tegenovergestelde kan ook gebeuren. Een cyberincident lijkt vaak even heel heftig, daarna is iedereen het zo weer vergeten en kan het juist bijdragen aan afstomping. „Je hebt ook zoiets als cybervermoeidheid. Dat zie je heel erg bij datalekken.”
Als de indruk ontstaat dat alles lek is, worden de risico’s een soort achtergrondruis, lijkt het. „Dan denken mensen: ik hoef de basismaatregelen – zoals een wachtwoordmanager en tweefactorauthenticatie – ook niet te nemen. Alles is toch al verrot. Maar dat is niet waar. Je kunt zelf in de basis heel veel afdekken.”

Maak NRC jouw voorkeursbron op Google
Bij Google kan je nu zelf aangeven welke nieuwsbronnen jij vaker wil zien in je zoekresultaten.
Meer informatie
Kies NRC als voorkeursbron