Defensiebedrijven zijn een doelwit voor Russische hackers. ‘Europa moet duidelijker maken cyberaanvallen niet te accepteren’

Een middelgroot Nederlands defensiebedrijf – waarvan de naam niet genoemd mag worden – dacht zijn cyberbeveiliging goed op orde te hebben. Het personeel volgde jaarlijks veiligheidstrainingen, een intern team bewaakte het beveiligingsbeleid en een externe partij hield website en netwerk actief in de gaten. Toch wist ethisch hacker Jan Willem Veldhuis in het najaar van 2021 binnen een dag ongemerkt binnen te dringen. Hij bemachtigde de keys to the kingdom: beheerdersrechten waarmee hij kon bepalen wie toegang had tot welke systemen en documenten. Twee weken lang kon hij ongemerkt gevoelige documenten inzien en e-mails meelezen.
Veldhuis had zomaar een Russische spion kunnen zijn. Maar hij was juist door het defensiebedrijf zelf ingehuurd om kwetsbaarheden in het netwerk op te sporen. Jarenlang werkte hij als hacker voor de Nederlandse overheid. Nu helpt hij bij het cyberbeveiligingsbedrijf Akasec ondernemingen om zich te beschermen tegen ‘statelijke actoren’ door hun werkwijze na te bootsen.
Begin 2023 volgde een tweede test. Hoewel het defensiebedrijf de eerdere kwetsbaarheden had verholpen, wist Veldhuis opnieuw de beheerdersrechten te bemachtigen. Dit keer kostte het hem acht dagen. Bij een derde test, eind 2023, liep hij uiteindelijk tegen digitale struikeldraadjes aan die het beveiligingsteam had uitgezet om indringers te betrappen.
De belangrijkste les, zegt Veldhuis, is dat hackers altijd een weg naar binnen kunnen vinden. Het digitale ‘buitenhek’ beveiligen blijft noodzakelijk, maar is niet genoeg. Defensiebedrijven moeten ook hun netwerken actief monitoren en hun beveiligingsteams trainen om verborgen ingangen tijdig te herkennen.
Die waarschuwing is niet zonder reden. Europese defensiebedrijven krijgen vaak te maken met Russische dreigingen, zowel fysiek als digitaal. Nu het Russische front in Oekraïne grotendeels vastzit, probeert het Kremlin ook op andere manieren de tegenstander te verzwakken. Met sabotageacties in Europa wil het verdeeldheid zaaien over de steun aan Oekraïne en de militaire en financiële hulp aan het land ondermijnen.
Legitiem doelwit
Tegelijkertijd beschouwt Rusland de westerse militaire toeleveringsketen als een legitiem doelwit, omdat Europese landen wapens en geld aan Oekraïne leveren, zegt Bart van den Berg, defensie- en veiligheidsdeskundige bij onderzoeksinstituut Clingendael. Moskou maakt daar geen geheim van. „Wapenfabrieken in Europese landen die wapens voor Oekraïne produceren, zijn potentiële militaire doelen voor Rusland”, zei Maria Zacharova, woordvoerder van de Russische minister van Buitenlandse Zaken, vorige maand tijdens een persconferentie.
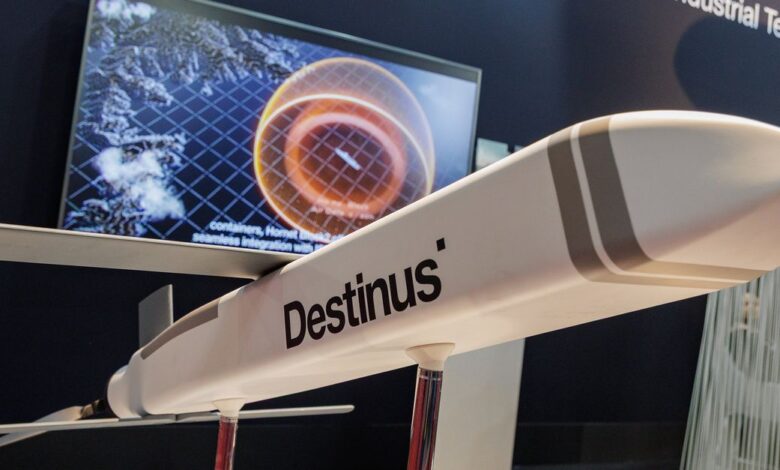
Ook het Hengelose defensiebedrijf Destinus, dat kruisraketten aan Oekraïne levert, wordt bedreigd. De Russische oud-president Dmitri Medvedev deelde op X een lijst van tien Europese defensiebedrijven, waaronder Destinus, die volgens hem mogelijke doelwitten zijn voor de Russische strijdkrachten.
De dreiging blijft niet bij woorden. Na een zomer met brandstichtingen en explosies bij bedrijven in de defensiesector, onder meer in Italië, Estland, Bulgarije, Polen en Duitsland, groeien de aanwijzingen van concrete sabotageacties. Dit weekend meldde de Financial Times dat westerse inlichtingendiensten defensiebedrijven hebben gewaarschuwd voor Russische pogingen om hun topbestuurders te vermoorden. Ook de Nederlandse veiligheidsdiensten hebben defensiebedrijven daarvoor gewaarschuwd.
Of cyberspionage eveneens toeneemt, is moeilijker vast te stellen. Digitale spionage is er immers op gericht onopgemerkt te blijven. „Een hacker kan jarenlang in het netwerk van een defensiebedrijf zitten zonder ontdekt te worden en mondjesmaat informatie naar buiten sluizen”, zegt Veldhuis.
Dat Rusland zulke informatie probeert te bemachtigen, is aannemelijk, zegt Van den Berg. Moskou wil weten welke wapens de tegenstander ontwikkelt en hoe die in elkaar zitten. Zo kunnen blauwdrukken van raketten waardevolle informatie opleveren.
Start-ups kwetsbaar
Vooral start-ups lopen risico op cyberspionage en sabotage, zegt Pim Takkenberg van cyberbeveiligingsbedrijf Northwave. Door de groeiende investeringen in defensie, mede aangejaagd door de nieuwe NAVO-norm van 5 procent, betreden veel bedrijven de sector. Ze willen hun producten snel ontwikkelen en de markt veroveren. Veiligheidsmaatregelen kunnen daarbij aanvoelen als een rem op de groei, bijvoorbeeld wanneer extra controles van personeel en toeleveranciers nodig zijn. „Dan moet je enorm sterk in je schoenen staan om alles wat je tegenhoudt, zoals veiligheidsbeleid, toch voldoende aandacht te geven”, zegt Takkenberg.
Defensiestart-ups zijn zelf terughoudend om te vertellen hoe zij de cyberdreiging ervaren. NRC benaderde dertien bedrijven; geen ervan wilde vragen beantwoorden, ook niet anoniem.
Ook gevestigde bedrijven verwaarlozen soms hun beveiliging, ziet Veldhuis. Ze laten hem een aanvalssimulatie uitvoeren om aan de jaarlijkse testverplichting te voldoen, maar pakken gevonden kwetsbaarheden vervolgens niet aan. Komt hij drie jaar later terug, dan kan hij soms nog precies dezelfde route naar binnen nemen. Bedrijven zeggen dat ze het „te druk” hebben of niet te weten hoe ze de problemen moeten oplossen.
De Europese NIS2-richtlijn, sinds augustus in Nederland van kracht, moet daar verandering in brengen. De wet verplicht organisaties die „essentiële diensten en producten leveren”, waaronder defensiebedrijven, hun eigen beveiliging en die van hun toeleveranciers op orde te hebben. Een cybertest uitvoeren is niet meer genoeg: bedrijven zijn wettelijk ook verplicht beveiligingsadviezen op te volgen. Bovendien komt de verantwoordelijkheid voor risicobeheersing bij de directie te liggen, in plaats van bij de IT-afdeling.
Maar betere beveiliging alleen is niet genoeg. Ook de overheid moet optreden tegen Russische spionage en sabotage, vindt Van den Berg. Europa moet duidelijk maken dat zulke operaties gevolgen hebben.
Europa moet terugslaan
Europese landen zijn terughoudend met het toeschrijven van cyberaanvallen aan Rusland, zegt Van den Berg. Zo duurde het zes weken voordat de Duitse regering de verijdelde droneaanslag in Leipzig aan Rusland toeschreef. De Amerikaanse inlichtingendienst had intussen al binnen twee weken via niet-officiële weg laten uitlekken dat Moskou erachter zat. Ook bij een brand in een winkelcentrum in Warschau, in 2024, duurde het een jaar voordat er voldoende bewijs was om Rusland officieel verantwoordelijk te houden.
Die Europese terughoudendheid komt deels doordat de daders niet altijd rechtstreeks aan het Kremlin te koppelen zijn. Vaak gaat het om ‘hacktivisten’ die zich voordoen als Russische patriotten. Op Telegram delen deze groepen onder namen als Infrastructure Destruction Squad en Z-Alliance screenshots van hun aanvallen.
Er bestaat een sterk vermoeden dat deze groepen als tussenpersonen voor de Russische inlichtingendiensten optreden. Het is duur om zulke aanvallen in de lucht te houden, terwijl de hackers er zelf weinig aan verdienen. Mogelijk worden ze daarvoor door Rusland betaald, maar het is lastig banden tussen hacktivisten en het Kremlin hard te maken, vertelt Van den Berg.
Ook van sommige cybercriminele groepen wordt vermoed dat ze banden met het Kremlin hebben. In 2022 lekten duizenden chatberichten uit van de Russische hackersgroep Conti. Daaruit bleek dat ze bij haar aanvallen rekening hield met de geopolitieke belangen van Rusland. Chinese bedrijven mochten bijvoorbeeld niet worden aangevallen, en de hackers raakten in paniek toen een groepslid per ongeluk een Russisch bedrijf had gehackt.
Volgens Takkenberg weten zulke groepen dat hun activiteiten worden gedoogd zolang ze naast geld verdienen, ook de Russische belangen dienen door westerse bedrijven aan te vallen.
Door de moeilijk aantoonbare verwevenheid van de staat met hacktivisten en cybercriminelen is het moeilijk Rusland rechtstreeks verantwoordelijk te houden. Maar de Europese voorzichtigheid werkt volgens Van den Berg averechts. Als consequenties uitblijven, heeft Rusland weinig reden met de aanvallen te stoppen of op te treden tegen cybercriminelen en hacktivisten die opereren vanaf Russisch grondgebied.
Rode lijnen
De Verenigde Staten maken duidelijker dat ze cyberaanvallen op Amerikaanse defensiebedrijven en infrastructuur niet accepteren. Nadat de cybercriminele groep DarkSide in 2021 het Amerikaanse brandstofpijpleidingbedrijf Colonial Pipeline had aangevallen, sprak president Joe Biden de Russische president Vladimir Poetin daarop aan tijdens een top in Genève. In januari 2022 werden leden van een Russische hackersgroep gearresteerd.
Europa moet ook duidelijk maken waar de rode lijnen liggen en dat het overschrijden ervan niet zonder reactie blijft. Welke maatregelen dat zijn, moet Europa volgens Van den Berg niet al te expliciet maken, om te voorkomen dat Rusland erop kan anticiperen. „Denk aan het alsnog leveren van langeafstandsraketten aan Oekraïne of meer financiële steun aan de Oekraïense wapenindustrie.”
Het besef dat Europa als geopolitieke machtsfactor zelf zijn belangen moet behartigen, begint volgens Van den Berg langzaam door te dringen. Nederland is van oudsher sterk trans-Atlantisch georiënteerd. Dat Nederland en Europa ook zelfstandig voor hun eigen belangen moeten opkomen, is volgens hem binnen zowel het ministerie van Buitenlandse Zaken als dat van Defensie een relatief nieuwe gedachte.
Het lastige is dat Europa daarvoor wel een dialoog over veiligheid met Rusland moet opbouwen. Die is onvoldoende ontwikkeld, omdat de Verenigde Staten die rol altijd op zich hebben genomen. „Maar de Amerikanen gaan echt niet opkomen voor Destinus in Hengelo. Dat moeten we zelf doen”, zegt Van den Berg.
Maak NRC jouw voorkeursbron op Google
Bij Google kan je nu zelf aangeven welke nieuwsbronnen jij vaker wil zien in je zoekresultaten.
Meer informatie
Kies NRC als voorkeursbron